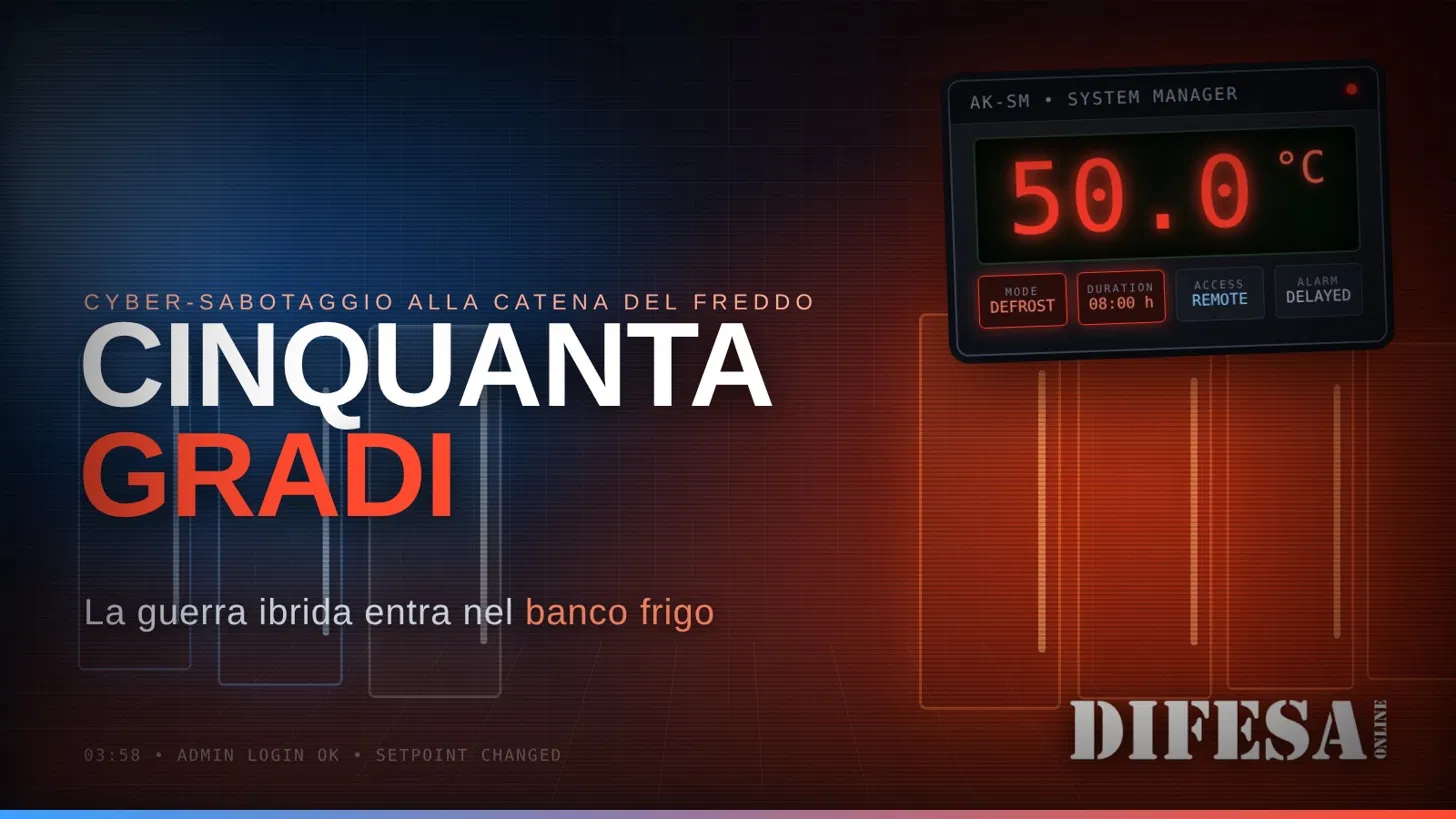

Nessuno ha chiesto un riscatto. È il primo dato da cui partire per leggere ciò che è accaduto tra l’11 e il 12 ottobre in Francia e tra l’1 e il 2 novembre in otto Paesi europei, Italia compresa. Circa 700 supermercati francesi hanno trovato all’alba congelatori a 50 gradi, in Normandia a 80, con principi d’incendio in alcuni punti vendita. Tre settimane dopo la stessa sequenza si è ripetuta in Belgio, Lussemburgo, Svezia, Finlandia, Estonia, Irlanda, Paesi Bassi e in Italia, tra Catania, Palermo, Ragusa, una società di ristorazione collettiva toscana e un produttore di surgelati emiliano. Tonnellate di alimenti distrutti, danni per decine di milioni di euro. E nessuno ha voluto un euro. Quando un attacco informatico non monetizza, l’obiettivo è l’effetto, non il profitto.
Gli apparati colpiti
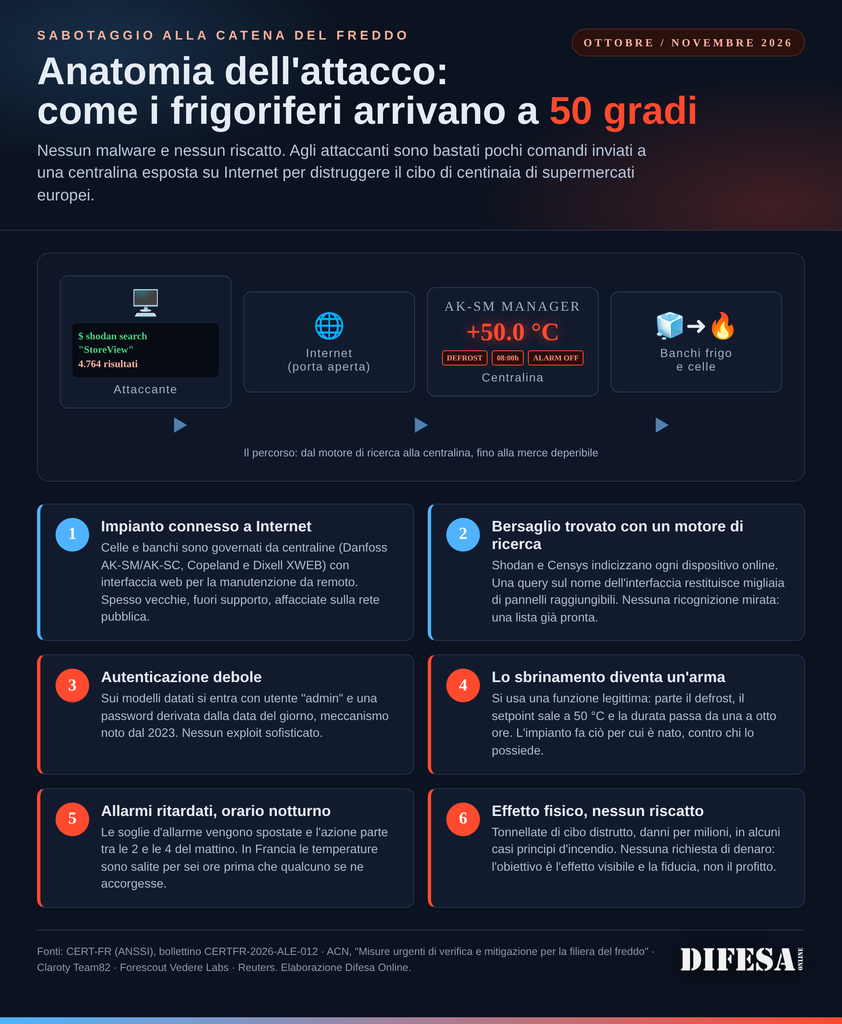
Il bersaglio non sono i frigoriferi ma le centraline che li governano. Il CERT-FR, braccio operativo dell’ANSSI francese, ha indicato i system manager Danfoss delle serie AK-SM e AK-SC e i supervisori XWEB di Copeland e Dixell. Sono dispositivi che in un punto vendita coordinano banchi, celle, compressori, soglie di allarme e cicli di sbrinamento, e che espongono un’interfaccia web pensata per consentire al manutentore di intervenire da remoto. Danfoss ha confermato che la maggior parte delle unità compromesse erano modelli fuori produzione: l’AK-SC 355 dal 2016, l’AK-SM 800 dal 2021, più alcuni AK-SM 800A con firmware non aggiornato. Nessun malware, nessuna vulnerabilità sconosciuta. Solo apparati vecchi, raggiungibili da Internet, con autenticazione debole: in diversi casi utente “admin” e una password derivata dalla data del giorno, meccanismo documentato pubblicamente da Synacktiv già nel 2023 e corretto sui modelli recenti con la CVE-2025-41450. Il punto d’ingresso esatto non è stato ufficialmente confermato, ma tutte le ipotesi in campo, interfacce esposte, credenziali deboli, account di fornitori compromessi, convergono sulla stessa diagnosi: la porta era aperta.
Come hanno trovato i bersagli
Gli attaccanti non hanno cercato i supermercati. Hanno interrogato Shodan e Censys, motori di ricerca che indicizzano ogni dispositivo connesso alla rete come Google indicizza le pagine web. Una query sul titolo dell’interfaccia Danfoss StoreView restituiva, a metà ottobre, oltre 4.700 pannelli raggiungibili nel mondo. Claroty ne aveva contati 2.765 già in agosto, pubblicando le vulnerabilità e la patch. Forescout ha censito quasi 13.000 servizi di refrigerazione esposti in 99 Paesi. Ottenuto l’accesso, l’azione è elementare: si attiva lo sbrinamento, funzione legittima, lo si porta da una a otto ore, si ritardano gli allarmi, si sceglie l’orario tra le due e le quattro del mattino. L’impianto fa esattamente ciò per cui è stato progettato, contro chi lo possiede. Un ricercatore lo ha riassunto a Reuters: pochi comandi a un termostato distruggono le scorte in una notte e chiudono i negozi.
Chi e perché
L’attribuzione non è ufficiale e va trattata con rigore. Ma il contesto è denso. Forescout ha tracciato dall’inizio del 2026 oltre venti attacchi rivendicati contro sistemi di refrigerazione, con Z-Pentest Alliance e NoName057(16), entrambi filorussi, tra i più attivi: il 26 aprile Z-Pentest ne ha rivendicati dieci in un giorno. Un bollettino tecnico Danfoss dell’ottobre 2025 ricorda attacchi analoghi nel 2022 contro 16 supermercati russi e 40 israeliani. Ad agosto almeno sei commissary di basi militari americane, da Fort Huachuca a Travis, hanno visto i congelatori passare in modalità sbrinamento; il Pentagono indaga per sospetto attacco informatico con il coinvolgimento di Cyber Command e investigatori in contatto con i colleghi francesi. Gli stessi collettivi filorussi colpiscono l’Italia con campagne DDoS dal 2023 e hanno rivendicato azioni contro infrastrutture italiane durante Milano-Cortina. Esiste anche la lettura opposta, sostenuta da parte della comunità hacker italiana: operazione troppo rumorosa per uno Stato, più compatibile con emulatori che sfruttano una finestra di vulnerabilità. Le due letture non si escludono. Un ecosistema di gruppi semi-autonomi, tollerati e orientati, è precisamente lo strumento che consente di produrre effetti negabili.
Il prossimo bersaglio: dove l’Italia è scoperta
Chi ha colpito la catena del freddo non ha scelto i supermercati, ha scelto la categoria più esposta e meno presidiata di impianti connessi. Il bersaglio successivo va cercato con lo stesso criterio: dispositivi industriali raggiungibili da Internet, vecchi, affidati a manutentori esterni, con effetto fisico immediato e visibile. E qui l’Italia è fragile. Nel censimento Forescout dei sistemi OT/ICS esposti in rete il nostro Paese è tra i primi al mondo, subito dopo gli Stati Uniti: una superficie d’attacco che nessun bollettino ha finora ridotto.
Tre fronti concentrano il rischio. Il primo è la sanità: frigoriferi per vaccini, sangue, emoderivati e farmaci termolabili, spesso governati dalle stesse centraline dei supermercati, dentro strutture già bersagliate dal ransomware. Qui il danno non è merce buttata, è terapia compromessa. Il secondo è l’acqua: molti gestori idrici locali lavorano con SCADA e PLC datati, raggiungibili da remoto per comodità di manutenzione. È lo scenario degli acquedotti statunitensi, dove a luglio oltre cento impianti in dodici Stati sono stati colpiti sfruttando controllori con password di fabbrica. Il terzo è l’energia diffusa: fotovoltaico, eolico, teleriscaldamento, building automation di ospedali e data center, pannelli HMI già trovati esposti in Italia su impianti di biogas ed eolici.
Il filo comune è sempre lo stesso: un dispositivo pensato per essere comodo, non sicuro, lasciato affacciato sulla rete pubblica con credenziali deboli e firmware fuori supporto. Cambia solo il contenuto delle celle. La logica dell’attaccante privilegia ciò che si vede e si racconta, perché il vero obiettivo è il dominio cognitivo, non il bottino.
La contromisura non è tecnologicamente complessa, è organizzativa. Serve un censimento nazionale degli asset OT esposti, settore per settore, prima che lo facciano altri con Shodan. Serve estendere il perimetro NIS2 alle PMI e ai franchising che oggi ne restano fuori. E serve invertire l’ordine delle priorità: in troppi impianti italiani la connessione da remoto è stata installata pensando al risparmio sulla manutenzione, mai alla possibilità che quella stessa porta la usasse qualcun altro.
Il dominio cognitivo
Perché proprio il cibo? Perché è il punto in cui la sicurezza nazionale tocca la vita quotidiana. Un attacco a una sottostazione elettrica il cittadino lo legge sul giornale; un banco frigo vuoto lo vede nel proprio quartiere e lo racconta. L’obiettivo non è l’infrastruttura, è la fiducia: nello Stato che non protegge, nelle imprese che non aggiornano, nella normalità che si credeva garantita. Il commissario europeo Hansen ha parlato di cibo usato come arma. È una definizione corretta. Il sabotaggio ferroviario del 7 febbraio a Bologna, l’incendio alla rete elettrica di Berlino a gennaio, i PLC degli acquedotti del Minnesota bloccati a luglio con credenziali di fabbrica: la grammatica è la stessa. Costo minimo, effetto visibile, attribuzione incerta, erosione progressiva.
La nota di Palazzo Chigi del 3 novembre, dopo il vertice con Mantovano, Lollobrigida, ACN e intelligence, parla di impatto “fortemente limitato” ma ammette che migliaia di unità commerciali sono ancora dotate di sistemi obsoleti, interfacce esposte e autenticazione carente. I casi siciliani riguardano un franchising fuori dalla rete di gestione diretta del marchio: è lì, nella frammentazione della distribuzione, nell’outsourcing della manutenzione a piccoli installatori e nelle PMI alimentari fuori dal perimetro NIS2, che si concentra il rischio. L’ACN aveva diffuso il bollettino con le misure urgenti il 13 ottobre, tre settimane prima della seconda ondata. Non è bastato.
Le contromisure sono note e valgono per qualunque impianto connesso, climatizzazione, videosorveglianza, building automation, quadri elettrici. Primo: cercare i propri dispositivi su Shodan prima che lo faccia qualcun altro. Secondo: nessuna interfaccia di controllo esposta su Internet, accesso solo via VPN con autenticazione a più fattori, rete degli impianti separata da quella aziendale e da quella ospiti. Terzo: aggiornare ciò che si può (firmware R4.3.1 per gli AK-SM 800A, 1.13 per XWEB Pro), sostituire ciò che non si può, e installare un monitoraggio termico indipendente che segnali la variazione del setpoint, non il cibo già caldo. Quarto: verificare log e account dei manutentori, perché una console che gestisce più negozi è un moltiplicatore di danno. Per le famiglie la logica è identica su scala ridotta: router con password cambiata e firmware aggiornato, dispositivi smart su rete separata, apparati non più supportati scollegati.
Il governo ha ragione a non alimentare l’allarme. Ma l’impatto è stato limitato perché gli attaccanti hanno scelto così, non perché siamo riusciti a fermarli. La differenza tra avvertimento e disastro, questa volta, l’hanno decisa loro. La prossima dovremo deciderla noi.
Verifica la tua esposizione: cosa può fare chi gestisce un impianto (e chi ha una casa connessa)
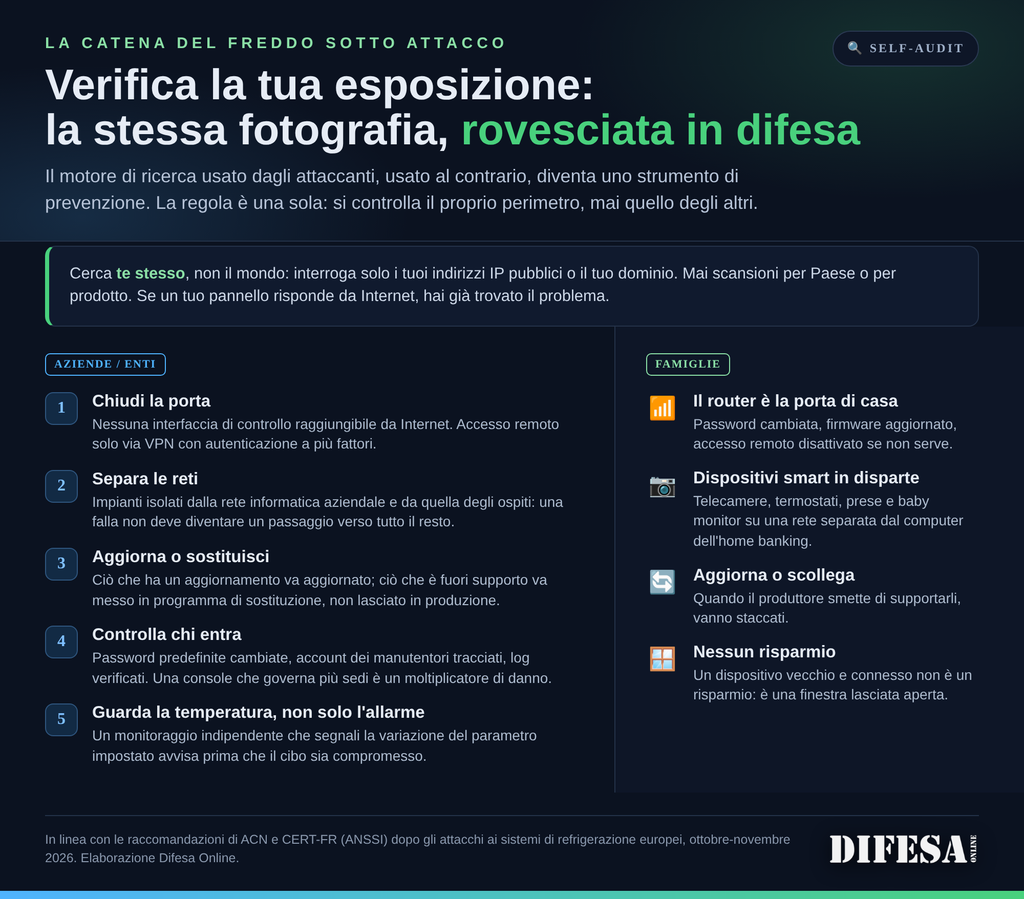
La buona notizia è che la stessa fotografia usata dagli attaccanti serve, rovesciata, come strumento di difesa. La regola è una sola: si controlla il proprio perimetro, mai quello degli altri.
Per un’azienda o un ente
- Cerca te stesso, non il mondo. Su un motore di ricerca per dispositivi connessi interroga solo i tuoi indirizzi IP pubblici o il tuo dominio. Se un tuo pannello di refrigerazione, teleassistenza o videosorveglianza risponde, hai già trovato il problema.
- Chiudi la porta. Nessuna interfaccia di controllo deve essere raggiungibile direttamente da Internet. L’accesso remoto passa solo da VPN con autenticazione a più fattori.
- Separa le reti. Gli impianti vanno isolati dalla rete informatica aziendale e da quella degli ospiti, così una falla non diventa un passaggio verso tutto il resto.
- Aggiorna o sostituisci. Ciò che ha un aggiornamento va aggiornato, ciò che è fuori supporto va messo in programma di sostituzione, non lasciato in produzione.
- Controlla chi entra. Password predefinite cambiate, account dei manutentori tracciati, log verificati. Una console che governa più sedi è un moltiplicatore di danno.
- Guarda la temperatura, non solo l’allarme. Un monitoraggio indipendente che segnali la variazione del parametro impostato avvisa prima che il cibo sia già compromesso.
Per una famiglia
La logica è identica, in piccolo. Il router è la porta di casa: password cambiata, firmware aggiornato, accesso remoto disattivato se non serve. Telecamere, termostati, prese intelligenti e baby monitor vanno tenuti su una rete separata dal computer dell’home banking, aggiornati, e scollegati quando il produttore smette di supportarli. Un dispositivo vecchio e connesso non è un risparmio: è una finestra lasciata aperta.