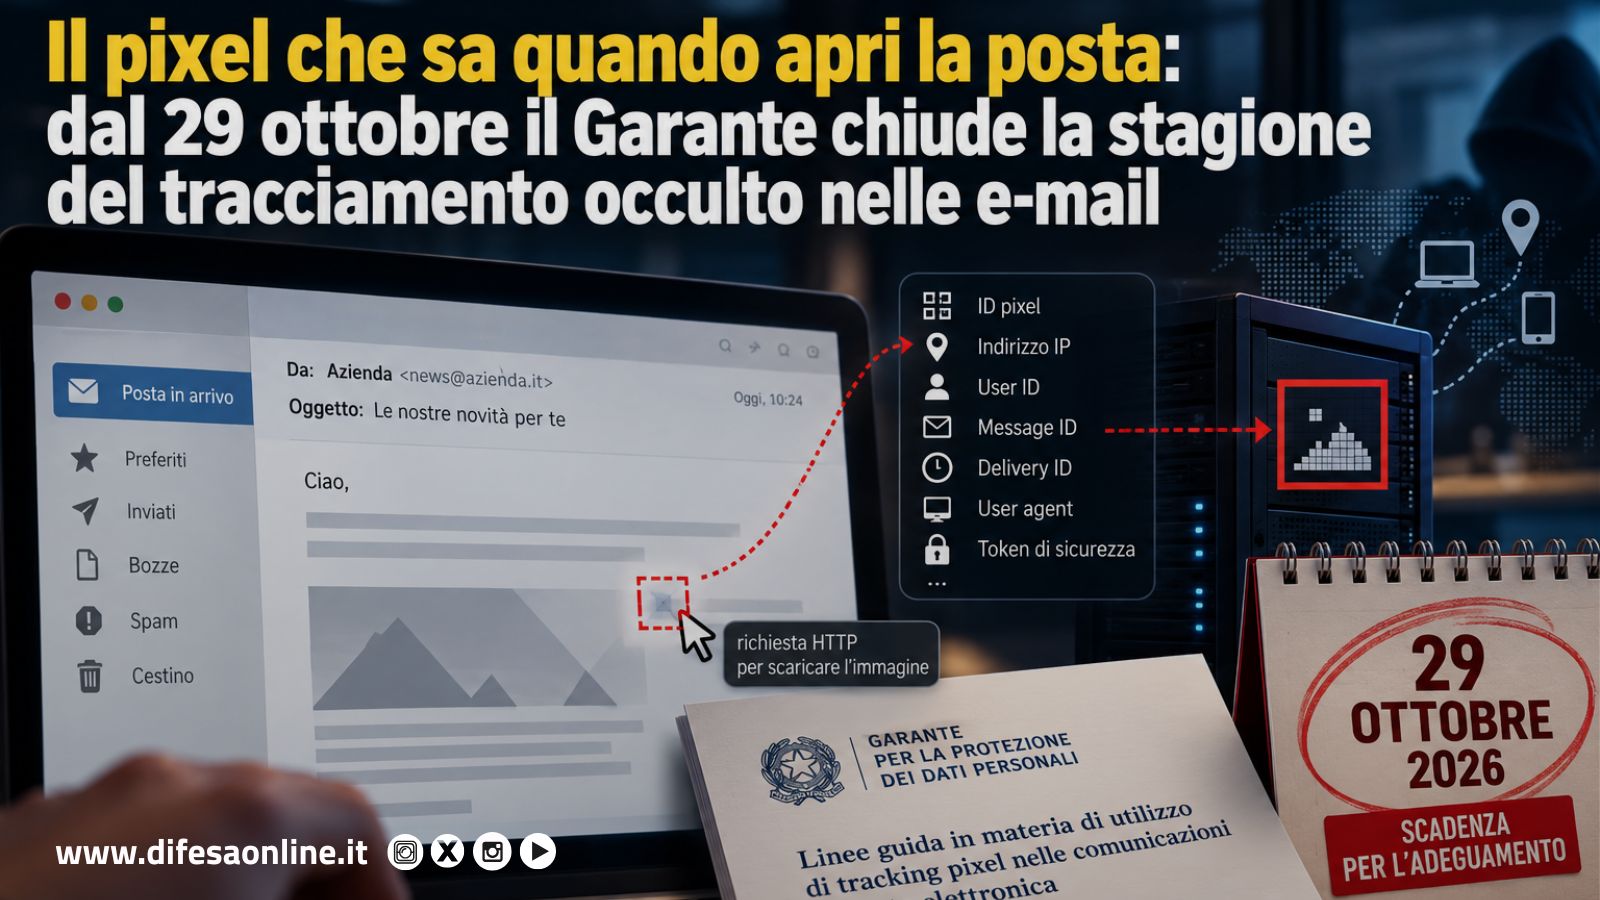

C’è un dettaglio che quasi nessun destinatario di una newsletter conosce: nel momento in cui apre il messaggio, qualcuno dall’altra parte della rete lo sa. Sa a che ora lo ha fatto, da quale indirizzo IP, con quale client, su quale dispositivo, e quante volte è tornato a rileggerlo. Il veicolo di questa informazione è un’immagine grande un solo pixel, spesso trasparente, che nessuno vede ma che il programma di posta scarica diligentemente da un server remoto.
Il Garante per la protezione dei dati personali ha deciso di mettere ordine in questa prassi con le Linee guida in materia di utilizzo di tracking pixel nelle comunicazioni di posta elettronica, adottate con provvedimento n. 284 del 17 aprile 2026 (relatore il presidente Pasquale Stanzione) e pubblicate nella Gazzetta Ufficiale n. 98 del 29 aprile 2026. Il Collegio ha concesso sei mesi per l’adeguamento: la scadenza cade il 29 ottobre 2026, come ricordato dalla stessa Autorità nella nota del 5 ottobre. Da quella data chi invia e-mail con pixel traccianti senza aver sistemato informativa, consenso e meccanismi di revoca si espone all’attività ispettiva che il Garante ha già inserito nella programmazione del secondo semestre.
Come funziona: una richiesta HTTP travestita da immagine
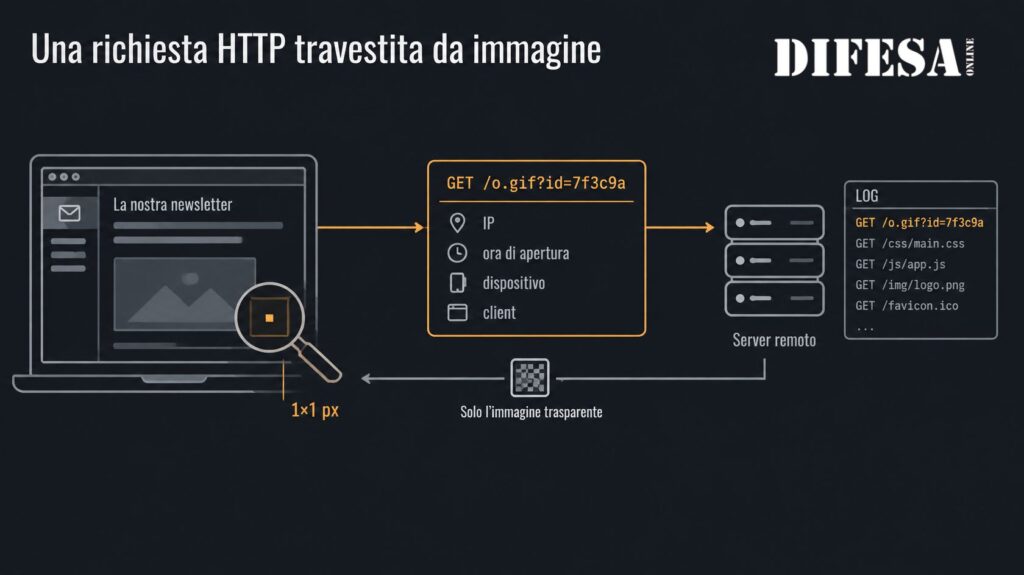
Il meccanismo è semplice e proprio per questo pervasivo. Il corpo HTML del messaggio contiene il riferimento a un’immagine ospitata su un server del mittente o del suo fornitore di servizi. All’apertura, il client di posta (software dedicato, webmail o app) inoltra una richiesta per scaricarla. Quella richiesta porta con sé un insieme di parametri che il Garante elenca con precisione: identificativo del pixel, indirizzo IP, user ID, message ID, delivery ID sotto forma di timestamp, eventuali token di sicurezza. Il risultato è che, di regola, il tracciatore è univoco per singolo destinatario.
Il provvedimento fotografa anche la diffusione del fenomeno. Nell’ottobre 2025 e nel febbraio 2026 l’Autorità ha condotto accertamenti ispettivi conoscitivi presso un provider di posta elettronica e presso una piattaforma di marketing automation. L’esito è netto: i pixel vengono utilizzati pressoché nella totalità dei casi, per finalità che vanno dalla deliverability al contrasto dello spam, dalla misurazione delle performance delle campagne alla personalizzazione dei contenuti, fino all’individuazione di attività di phishing e a semplici esigenze di formattazione. Senza distinzione tra comunicazioni commerciali, transazionali o istituzionali, e senza distinzione tra dispositivi.
L’unica difesa a disposizione dell’utente è disattivare il caricamento automatico delle immagini o leggere la posta in solo testo. Un rimedio grossolano, osserva l’Autorità, perché blocca tutte le immagini indistintamente: non esiste oggi una nomenclatura standardizzata dei tracking pixel né una sintassi condivisa che permetta di filtrarli in modo selettivo.
Il nodo giuridico: è accesso al terminale, come i cookie
Il punto centrale delle Linee guida è la qualificazione. Per il Garante, l’inserimento del pixel nel messaggio e la successiva lettura delle informazioni generate dall’apertura integrano entrambe le condotte disciplinate dall’articolo 122 del Codice privacy: l’archiviazione di informazioni nel terminale dell’utente e l’accesso a informazioni già archiviate. Una lettura allineata alle Linee guida EDPB 2/2023 sull’ambito tecnico dell’articolo 5, paragrafo 3, della direttiva ePrivacy.
Le conseguenze sono rilevanti. L’articolo 122 è norma speciale di recepimento della direttiva 2002/58/CE e, nel rapporto di specialità con il GDPR, prevale dove disciplina la materia in modo più puntuale. Il regime di partenza è dunque un divieto generale, superabile solo con il consenso preventivo dell’interessato oppure quando il trattamento sia necessario alla trasmissione della comunicazione o all’erogazione di un servizio esplicitamente richiesto. Il GDPR resta la cornice per trasparenza, accountability e privacy by design.
C’è poi un passaggio che merita attenzione: il Garante ricorda che la posta elettronica è per sua natura destinata a veicolare contenuti privati e richiama la tutela costituzionale della segretezza della corrispondenza. Il pixel non legge il contenuto del messaggio, ma monitora l’evento dell’apertura. La sua invasività, scrive l’Autorità, deriva anzitutto dal fatto che il destinatario non ne è consapevole. Un tracciamento occulto viola già di per sé il principio di correttezza dell’articolo 5 del Regolamento.
Quando il consenso non serve
Le Linee guida non sono un divieto indiscriminato. Il Garante individua tre famiglie di casi in cui il titolare può fare a meno di uno specifico consenso, fermo restando l’obbligo di informare:
- misurazioni statistiche aggregate del tasso di apertura, utili per deliverability e contrasto allo spam, a condizione che i dati siano anonimizzati. L’Autorità suggerisce pixel identici per tutti i destinatari di una stessa campagna e l’anonimizzazione di IP e dati del client;
- processi di sicurezza legati all’autenticazione: attivazione di un account, reset della password, gestione delle richieste di esercizio dei diritti, inclusa la portabilità. Qui il pixel serve a verificare che il messaggio sia aperto su un terminale riconducibile all’utente;
- comunicazioni istituzionali o di servizio che il titolare ha l’obbligo di inviare: avvisi anti-phishing e antifrode, modifiche contrattuali, notifiche di incidenti di sicurezza, campagne informative pubbliche, promemoria su scadenze e adempimenti.
Per le pubbliche amministrazioni e per gli operatori bancari questo terzo punto è di particolare interesse: la verifica dell’effettiva presa visione di un avviso di sicurezza viene considerata funzionale alla tutela del destinatario.
Quando il consenso è obbligatorio
Tutto il resto richiede il consenso preventivo. In particolare la misurazione individuale delle aperture per ottimizzare le campagne promozionali (oggetto dei messaggi, frequenza, sospensione degli invii verso chi non apre) e, a maggior ragione, l’uso del dato di lettura per inferire gusti e preferenze e costruire profili commerciali.
Per evitare la consent fatigue, il Garante ammette un consenso unico che copra sia la ricezione delle comunicazioni promozionali sia il tracciamento, purché la richiesta sia formulata in modo neutro. In cambio pretende una revoca granulare: in ogni messaggio deve esserci un link o un’icona standardizzata, tipicamente nel footer, che consenta all’utente di disiscriversi del tutto oppure di continuare a ricevere le e-mail rinunciando soltanto ai pixel. Chi rifiuta il tracciamento non può subire alcuna limitazione del servizio, e ogni scelta va registrata per finalità probatorie ai sensi dell’articolo 7 del GDPR.
Per i trattamenti già in corso, come newsletter attive e liste già in uso, è previsto un regime transitorio: informativa con il primo invio utile e attivazione immediata del meccanismo di revoca granulare.
Privacy by design: l’identificativo opaco
Il passaggio più tecnico del provvedimento è anche quello più utile per chi sviluppa piattaforme di invio. Il Garante suggerisce di generare per ciascun destinatario un identificativo inintelligibile e non sequenziale, associato all’indirizzo e-mail solo in un livello interno e separato della piattaforma. Il conteggio delle aperture avviene tramite quell’identificativo, e l’indirizzo e-mail non compare mai nella richiesta generata dal caricamento del pixel.
È una raccomandazione che chiunque abbia osservato il traffico di una campagna DEM sa quanto sia necessaria: non sono rari i casi in cui l’indirizzo del destinatario viaggia in chiaro, o codificato in modo banalmente reversibile, nella query string dell’URL dell’immagine, finendo nei log di server, CDN e proxy intermedi.
Il risvolto cyber: la stessa tecnica nelle mani dell’attaccante
Le Linee guida si rivolgono ai titolari legittimi. Ma per chi si occupa di sicurezza il tema ha un rovescio evidente. Il pixel di tracciamento è da anni uno strumento standard della fase di ricognizione negli attacchi mirati. Un’e-mail apparentemente innocua consente a un attore ostile di verificare che una casella sia attiva e presidiata, di ricavare dall’IP una geolocalizzazione approssimativa e il provider di connettività, di identificare il client di posta e il sistema operativo, di capire in quali fasce orarie il bersaglio legge la posta e se il messaggio viene inoltrato ad altri. Tutte informazioni preziose per calibrare un successivo spear phishing o una campagna di social engineering contro dirigenti, funzionari o personale di enti sensibili.
Nessuna linea guida fermerà un attaccante. Per questo la vera misura di protezione resta organizzativa e tecnica: nelle amministrazioni, nelle aziende della filiera della difesa e in ogni contesto esposto, il blocco predefinito del caricamento delle immagini remote dovrebbe essere la configurazione standard dei client, accompagnata da gateway di posta in grado di riscrivere o neutralizzare i riferimenti esterni. Il provvedimento del Garante ha però un merito indiretto: obbligando i mittenti legittimi a dichiarare l’uso dei pixel e a offrirne il rifiuto, rende più riconoscibile ciò che non viene dichiarato.
Checklist operativa · Linee guida Garante n. 284/2026
Cosa fare entro il 29 ottobre
Spunta le voci completate e apri ciascuna per i dettagli. Le spunte restano salvate solo sul tuo browser.
Verifica n. 2 · Strumento
Serve il consenso per questo flusso?
Scegli a cosa serve il pixel nel flusso di posta che stai esaminando. L’informativa resta dovuta in ogni caso.