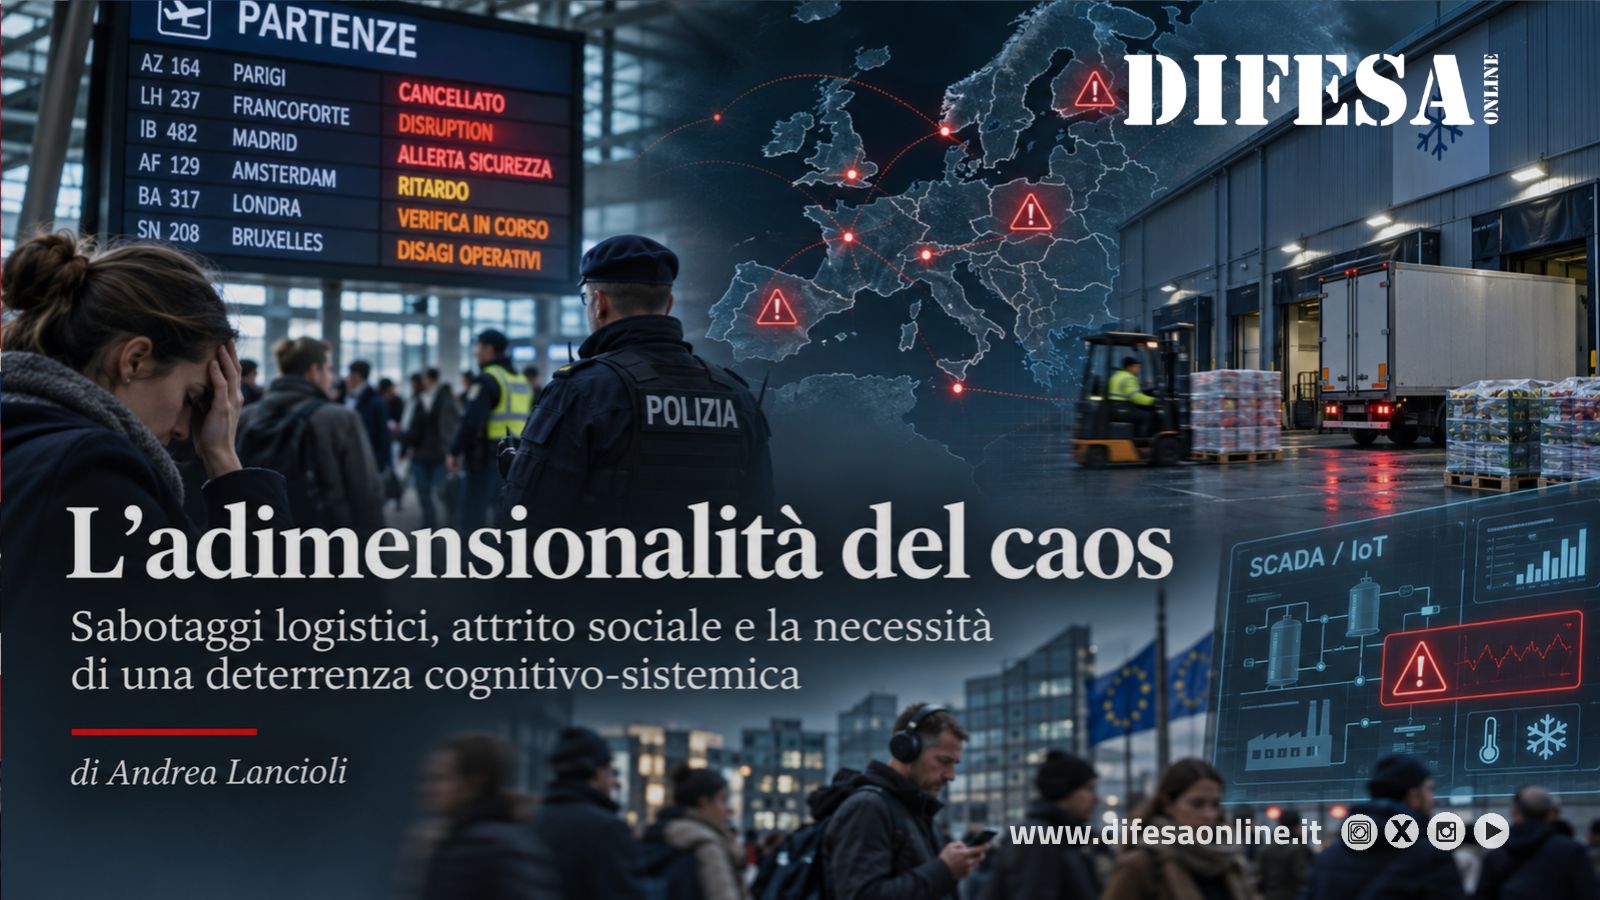

La sequenza di eventi che ha interessato lo spazio europeo tra i primi giorni di novembre del 2026 non appartiene alla categoria delle emergenze isolate, né può essere liquidata come una mera sommatoria di incidenti tecnici e criminali. La penetrazione dei sistemi di monitoraggio termico remoto e delle reti SCADA/IoT1 in outsourcing – che hanno compromesso le celle frigorifere della grande distribuzione alimentare in diversi Paesi europei, spingendosi sino alle strutture di stoccaggio ematico2 – unita all’ondata coordinata di falsi allarmi e minacce dinamiche che ha paralizzato il traffico aereo commerciale, restituisce il quadro nitido di un’azione offensiva integrata.
L’obiettivo materiale di queste incursioni è talvolta marginale, ma il loro impatto sistemico è devastante: l’invio massivo di minacce ai voli3 impone scorte armate nei cieli, dirottamenti e bonifiche a terra che esauriscono le risorse di pubblica sicurezza senza colpire un singolo obiettivo materiale; allo stesso modo, l’alterazione dei parametri termici nei magazzini alimentari mira alla distruzione delle scorte e alla saturazione dei protocolli sanitari.
Isolare questi vettori cibernetici e informativi dal più ampio contesto socio-economico europeo costituirebbe tuttavia un grave errore di valutazione analitica. Queste azioni si innestano in modo sinergico e puntuale sulle recenti tensioni e sulle proteste legate al caro vita, alimentate da una spirale inflazionistica persistente e dalla speculazione incontrollata sui prezzi delle materie prime energetiche e alimentari. La cosiddetta “strategia del caos” sfrutta esattamente questa vulnerabilità di fondo. Quando un corpo sociale è già provato dalla contrazione del potere d’acquisto e dall’ansia per la stabilità quotidiana, l’interruzione o l’insicurezza percepita nella catena di approvvigionamento del cibo, dei medicinali e della mobilità agisce da formidabile moltiplicatore di attrito.

In questo scenario, il concetto tradizionale di multi-dominio cede il passo a una vera e propria adimensionalità del conflitto4. La distinzione accademica tra le dimensioni terrestre, navale, aerea, spaziale e cibernetica svanisce perché il campo di battaglia contemporaneo coincide ormai con la continuità stessa della vita quotidiana. La linea di contatto si è trasferita all’interno della routine del cittadino europeo: dal carrello della spesa al display del volo di linea. L’obiettivo perseguito dagli architetti di queste campagne non è la conquista territoriale, ma l’imposizione di un costo sistemico costante5. Sfruttando la trasparenza e l’iper-connessione delle società aperte, l’aggressore impone all’Occidente un drenaggio permanente di budget, un sovraccarico procedurale per le forze dell’ordine e una paralisi decisionale delle autorità civili, investendo risorse irrisorie a fronte di danni strategici sproporzionati.
Un’analisi spassionata e asettica del cui prodest6 nel medio-lungo periodo mostra come lo scopo ultimo di questa pressione non sia la distruzione fisica delle infrastrutture, bensì l’involuzione strutturale del modello democratico-liberale. Per gli attori revisionisti che operano nel confronto geostrategico globale, logorare la coesione interna dell’Europa attraverso l’uso opaco di proxy7, mercenari digitali e operazioni di disinformazione serve a distogliere risorse e attenzione dai grandi teatri di crisi internazionali, fiaccando la volontà politica di sostenere impegni a lungo termine.
Il vero cortocircuito a cui si mira è politico e istituzionale: costringere i governi occidentali a reagire con misure d’emergenza sempre più restrittive, sorveglianza digitale spinta e militarizzazione dei servizi essenziali spinge inevitabilmente le democrazie a limitare le proprie libertà fondamentali nel tentativo di garantire la sicurezza. L’esito finale ricercato è la dimostrazione sistematica che il modello aperto ed euro-atlantico è inefficiente, fragile e incapace di proteggere i propri cittadini.
Di fronte a questa mutazione genetica della minaccia, la risposta non può esaurirsi nella reazione di polizia a posteriori o nell’ennesimo innalzamento formale dei requisiti di sicurezza informatica. Occorre pertanto superare la deterrenza convenzionale per abbracciare il concetto di una vera e propria deterrenza cognitivo-sistemica. La protezione delle infrastrutture critiche non può più essere delegata acriticamente al mercato e a catene di fornitura in outsourcing prive di rigorosi audit statali: l’adozione di architetture di tipo Zero Trust8 e il ripristino di ridondanze analogiche locali – capaci di isolare gli attacchi remoti senza compromettere l’erogazione dei servizi essenziali – rappresentano il primo pilastro della resilienza per negazione.
Accanto a ciò, la difesa della coesione sociale e il contrasto attivo alle speculazioni economiche cessano di essere semplici indirizzi di politica interna per diventare elementi cruciali della sicurezza nazionale, poiché tutelano il tessuto cognitivo della popolazione dai tentativi di destabilizzazione psicologica. Infine, l’Occidente deve avere la forza politica di innalzare i costi per gli aggressori attraverso risposte asimmetriche, sanzioni mirate e azioni di contrasto che rompano il dogma della negabilità plausibile9.
La sicurezza dell’Europa non si misura più soltanto lungo i confini tradizionali, ma nella capacità di preservare intatta la fiducia dei cittadini nelle proprie istituzioni e nella continuità della propria vita quotidiana.
1 Sistemi SCADA/IoT (Supervisory Control and Data Acquisition/Internet of Things). I sistemi SCADA sono architetture software e hardware utilizzate per monitorare e controllare da remoto impianti industriali, infrastrutture energetiche e reti di distribuzione (come la catena del freddo). L’IoT definisce la rete di oggetti quotidiani dotati di connettività internet che comunicano tra loro, spesso esposti a vulnerabilità se non protetti da adeguati standard di sicurezza.
2 Établissement français du sang (EFS). L’Ente francese del sangue, l’organismo pubblico incaricato di garantire l’autosufficienza nazionale di sangue, plasma e derivati per scopi terapeutici e sanitari in Francia.
3 Threat spoofing (o Hoaxing). Tecnica di ingegneria informativa e psicologica che consiste nell’inviare false minacce (allarmi bomba, comunicazioni contraffatte) per simulare un pericolo imminente, con l’obiettivo di costringere le autorità a mobilitare imponenti risorse di emergenza e paralizzare le attività operative.
4 Adimensionalità del conflitto. Concetto strategico avanzato che descrive il superamento dei confini tradizionali tra i domini di combattimento (terra, mare, cielo, spazio, cibernetico). Nel contesto moderno, la conflittualità si sviluppa senza una linea del fronte geografica, investendo simultaneamente e ininterrottamente le infrastrutture digitali, l’economia quotidiana e la sfera cognitiva della popolazione civile.
5 Cost-imposition strategy (strategia di imposizione dei costi). Approccio competitivo asimmetrico in cui un attore spende risorse limitate per costringere l’avversario a sostenere costi economici, logistici e politici enormemente superiori per la gestione continua delle emergenze e della sicurezza.
6 Cui prodest. Locuzione latina che significa letteralmente “a chi giova?” o “chi ne trae vantaggio?”. In ambito analitico, investigativo e geopolitico indica il criterio metodologico fondamentale per identificare i possibili responsabili o beneficiari indiretti di un evento complesso, andando oltre le apparenze immediate per esaminare chi trae un ritorno d’investimento strategico, economico o politico a medio-lungo termine dal verificarsi di un determinato fatto.
7 Proxy (o Proxy actor): Nel contesto della sicurezza e della geopolitica, un attore proxy (o “intermediario”) è un soggetto terzo – che può spaziare da un gruppo di hacker mercenari a una milizia irregolare, fino a una società commerciale di copertura – utilizzato da uno Stato o da un’entità per condurre azioni ostili contro un avversario. L’impiego dei proxy consente allo sponsor primario di raggiungere obiettivi strategici riducendo i costi diretti e garantendosi la cosiddetta plausible deniability (negabilità plausibile), ossia la possibilità di disconoscere formalmente la propria responsabilità diretta.
8 Architetture Zero Trust. Modello di sicurezza informatica basato sul principio “non fidarsi mai, verificare sempre”. A differenza dei vecchi sistemi che consideravano sicuro tutto ciò che si trovava all’interno della rete aziendale, l’approccio Zero Trust richiede l’autenticazione e la verifica continua di ogni utente e dispositivo, sia interno che esterno.
9 Plausible deniability (Negabilità plausibile). La capacità di un governo o di un attore statuale di negare formalmente qualsiasi coinvolgimento in un’azione ostile o illegale, attribuendola a mercenari, gruppi criminali o a presunte azioni spontanee di attivisti o proxy.