In un articolo del 14 dicembre 2020 abbiamo parlato di FireEye e di come sia stata hackerata. È stata la stessa società, l’8 dicembre scorso, ad informare il pubblico di quanto accaduto.
Noi allora avevamo provato a porci qualche domanda sulla base di quanto era noto e ad abbozzare qualche risposta.
Oggi, a quasi tre mesi dall’accaduto, possiamo provare a fare qualche passo avanti certi che dell’attacco, oggi noto come Solorigate, si continuerà a parlare a lungo.
Intanto è stato chiarito che l’attacco è avvenuto per il tramite di una società fornitrice di software per FireEye (e non solo!), la società si chiama SolarWinds ed è basata in Texas.
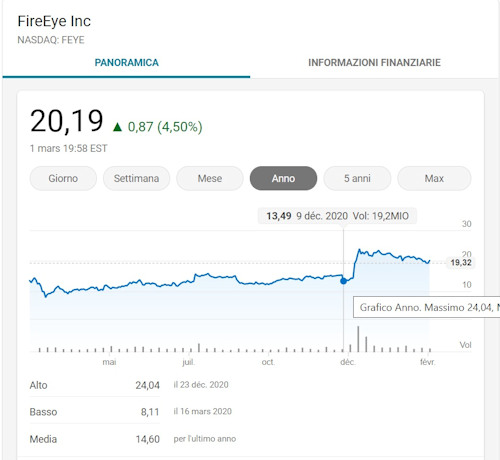
Una cosa che possiamo vedere immediatamente è l’effetto dell’attacco sulle due società: la FireEye ha mantenuto il valore delle sue azioni, che anzi è cresciuto mentre la SolarWinds ha perso!
 Questo solo per dire che genere di “effetti” può avere un cyberattack, dal punto di vista economico per intenderci, se qualcuno ancora dovesse avere dei dubbi sugli effetti nel mondo reale. In questo caso gli effetti che ho mostrato sono solo quelli sul produttore del software, ma se dovessimo stimare le perdite economiche dovute a questo attacco la cosa dovrebbe comprendere l’analisi di circa 18.000 organizzazioni statali e non, e la cifra che verrebbe fuori potrebbe essere spaventosamente alta. Lasciamo correre.
SolarWinds ha sviluppato un prodotto che viene impiegato dai suoi clienti per aggiornare i sistemi. È per esempio il caso di Microsoft e di tanti altri che utilizzavano il prodotto di SolarWinds conosciuto con il nome di “Orion”, un prodotto impiegato da molte organizzazioni e società per gestire le risorse IT.
Probabilmente ad inizio 2020 SolarWinds ha inviato degli aggiornamenti che contenevano una backdoor, cosa che ha consentito agli hacker di accedere ai sistemi, di esplorarli ed esfiltrare dati, ma probabilmente anche di modificare parte dei dati acceduti. Questo significa che gli hacker hanno avuto almeno sei mesi di tempo prima di essere scoperti.
Secondo quanto riportato ultimamente dai giornali, gli investigatori ritengono che tra gli hacker vi siano elementi russi e che si sia trattato di una campagna di spionaggio. In merito c’è da dire che l’amministrazione Biden sta lavorando all’attribuzione dell’attacco.
Tra le vittime, oltre a FireEye che ha denunciato per prima l’accaduto, si trovano alcune delle principali istituzioni americane tra cui il dipartimento di Stato, il Tesoro, Homeland Security, Energia e Commercio, National Institute of Healt, e National Nuclear Security Administration ma anche diverse società tra le più grandi al mondo elencate tra le Fortune 500, tra cui Microsoft, Cisco, Intel, Deloitte…
Secondo le analisi degli esperti, gli hacker una volta guadagnato l’accesso alle reti e sistemi delle vittime, in molti casi hanno manipolato una parte del software Microsoft chiamato “Active Directory Federation Services” che si occupa di rilasciare le “identità digitali” per gli utenti, chiamate “SAML Tokens”.
Ora la discussione, anche politica, si incentra sul fatto che questa tecnica di attacco era già conosciuta almeno dal 2017 quando un ricercatore israeliano, Shaked Reiner, descrisse questa tecnica di attacco con il nome di “Golden SAML Attack”. Sono infatti in molti a pretendere spiegazioni sul perché le reti ed i sistemi americani non siano adeguatamente protetti nonostante gli ingenti investimenti sostenuti nel settore.
Sono sicuro che vi sarà ancora molto da dire sul caso SolarWinds, però voglio concludere con una considerazione: la nostra società è sempre più dipendente da Internet e dai sistemi digitali. Dipendenza che però è sempre più messa sotto assedio dalla crescita dei rischi associati agli attacchi cyber.
Probabilmente è arrivato il momento che gli Stati inizino a lavorare seriamente e assieme per ridurre i rischi attraverso una seria strategia condivisa a meno che non si voglia rischiare di cancellare gli ultimi 50 anni di sviluppo digitale per ricercare una nuova, sostenibile e sicura strada…
Per approfondire:
– FireEye hackerata, da chi? – Difesa Online
– Sunburst: una Pearl Harbor Cyber? – Difesa Online
– FireEye Shares Details of Recent Cyber Attack, Actions to Protect Community | FireEye Inc
– FireEye Discovered SolarWinds Breach While Probing Own Hack – Bloomberg
– Inline XBRL Viewer (sec.gov)
– WH will ‘sharpen the attribution’ with Russia after SolarWinds hack (nypost.com)
– Golden SAML: Newly Discovered Attack Technique Forges Authentication to Cloud Apps (cyberark.com)
– What is Solorigate – Cybersecurity Insiders (cybersecurity-insiders.com)